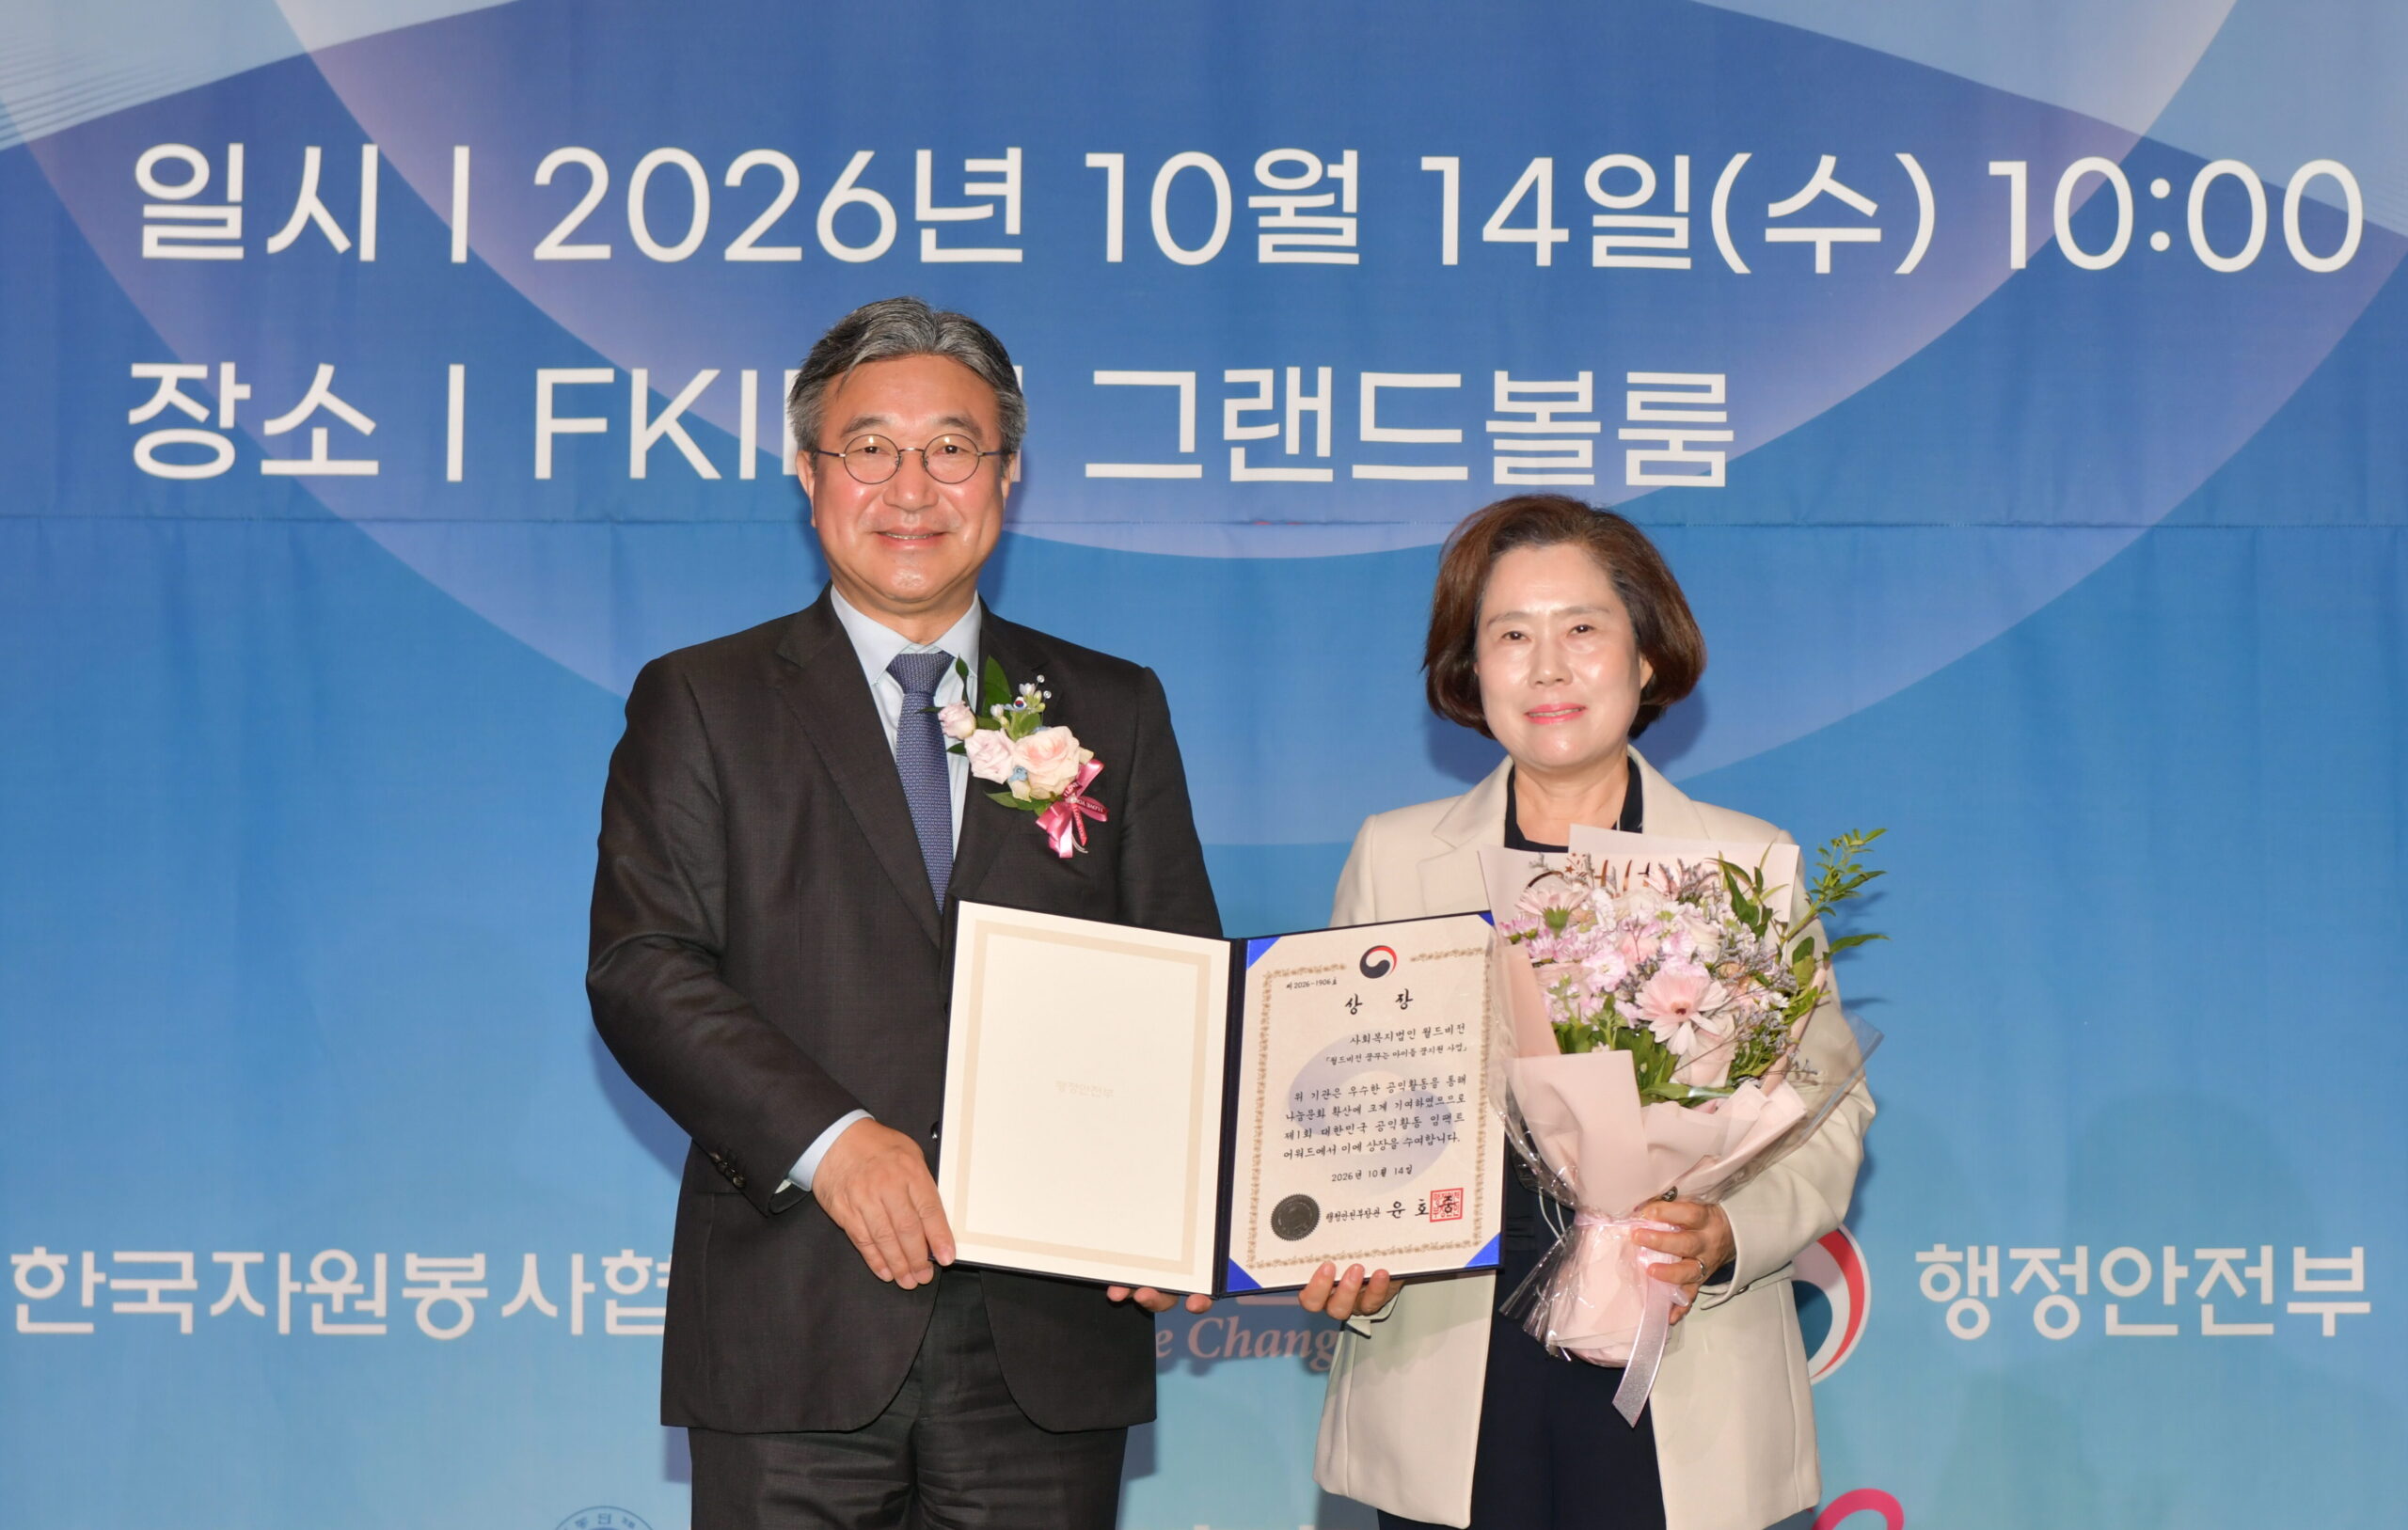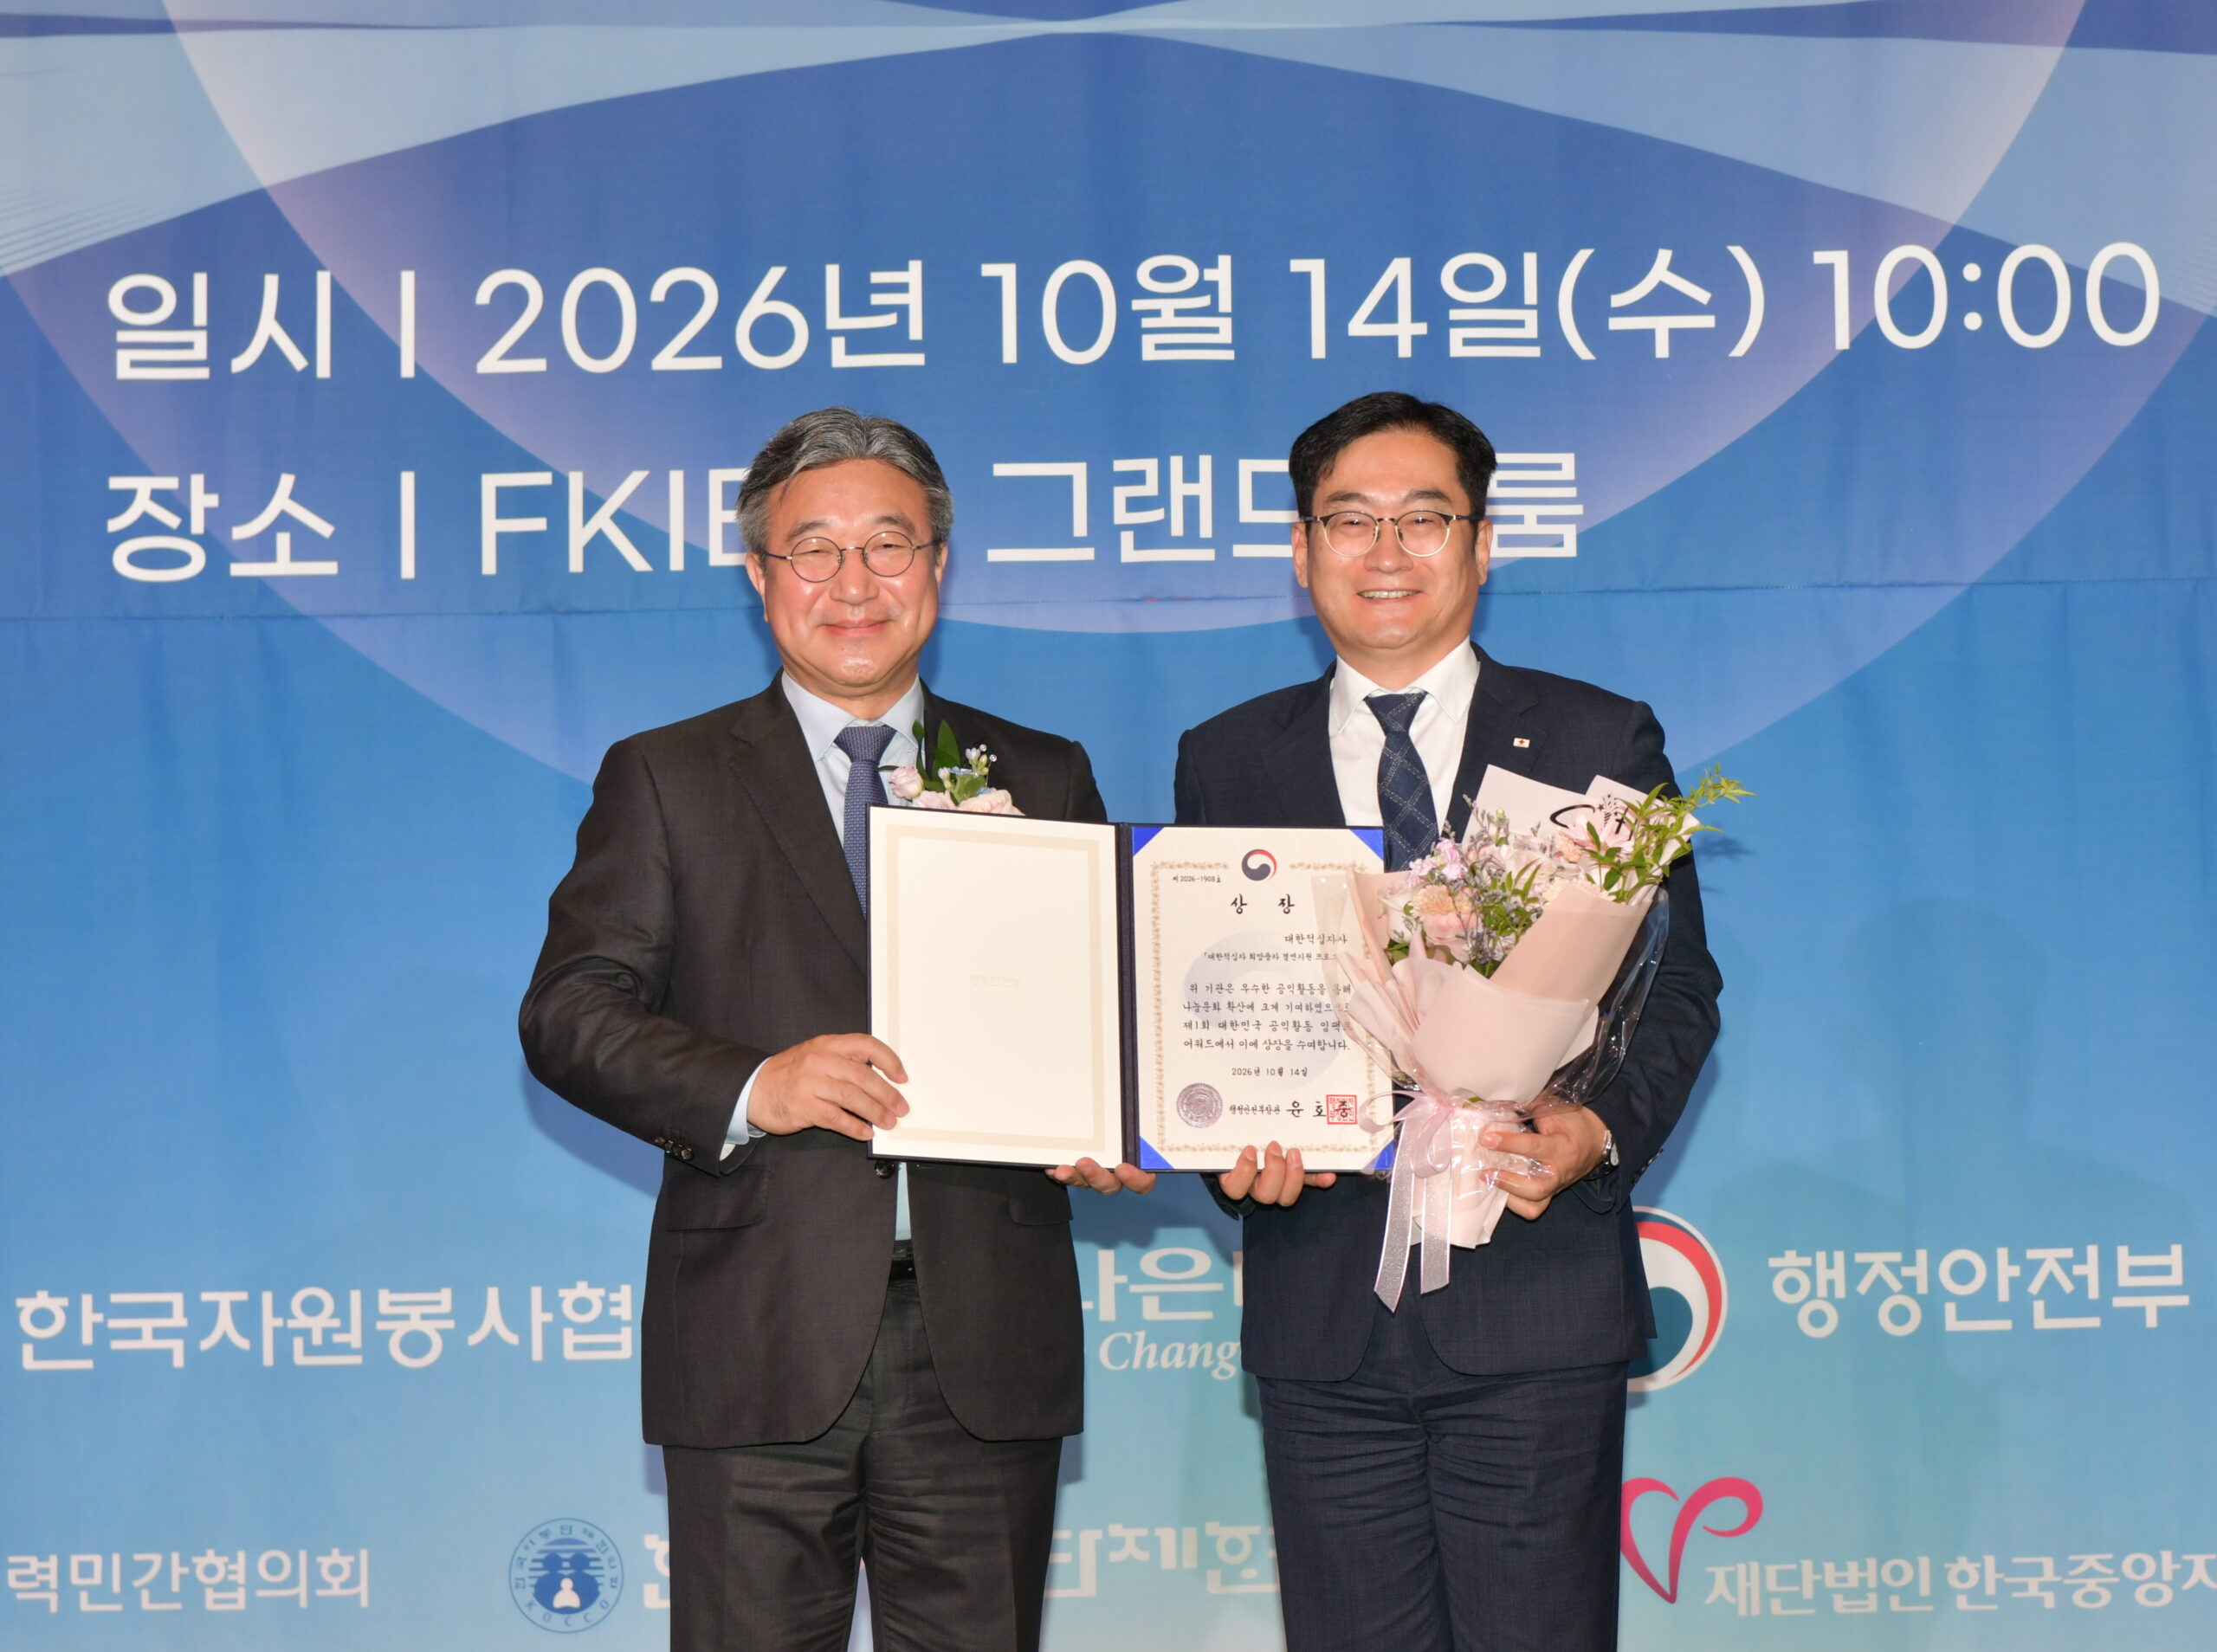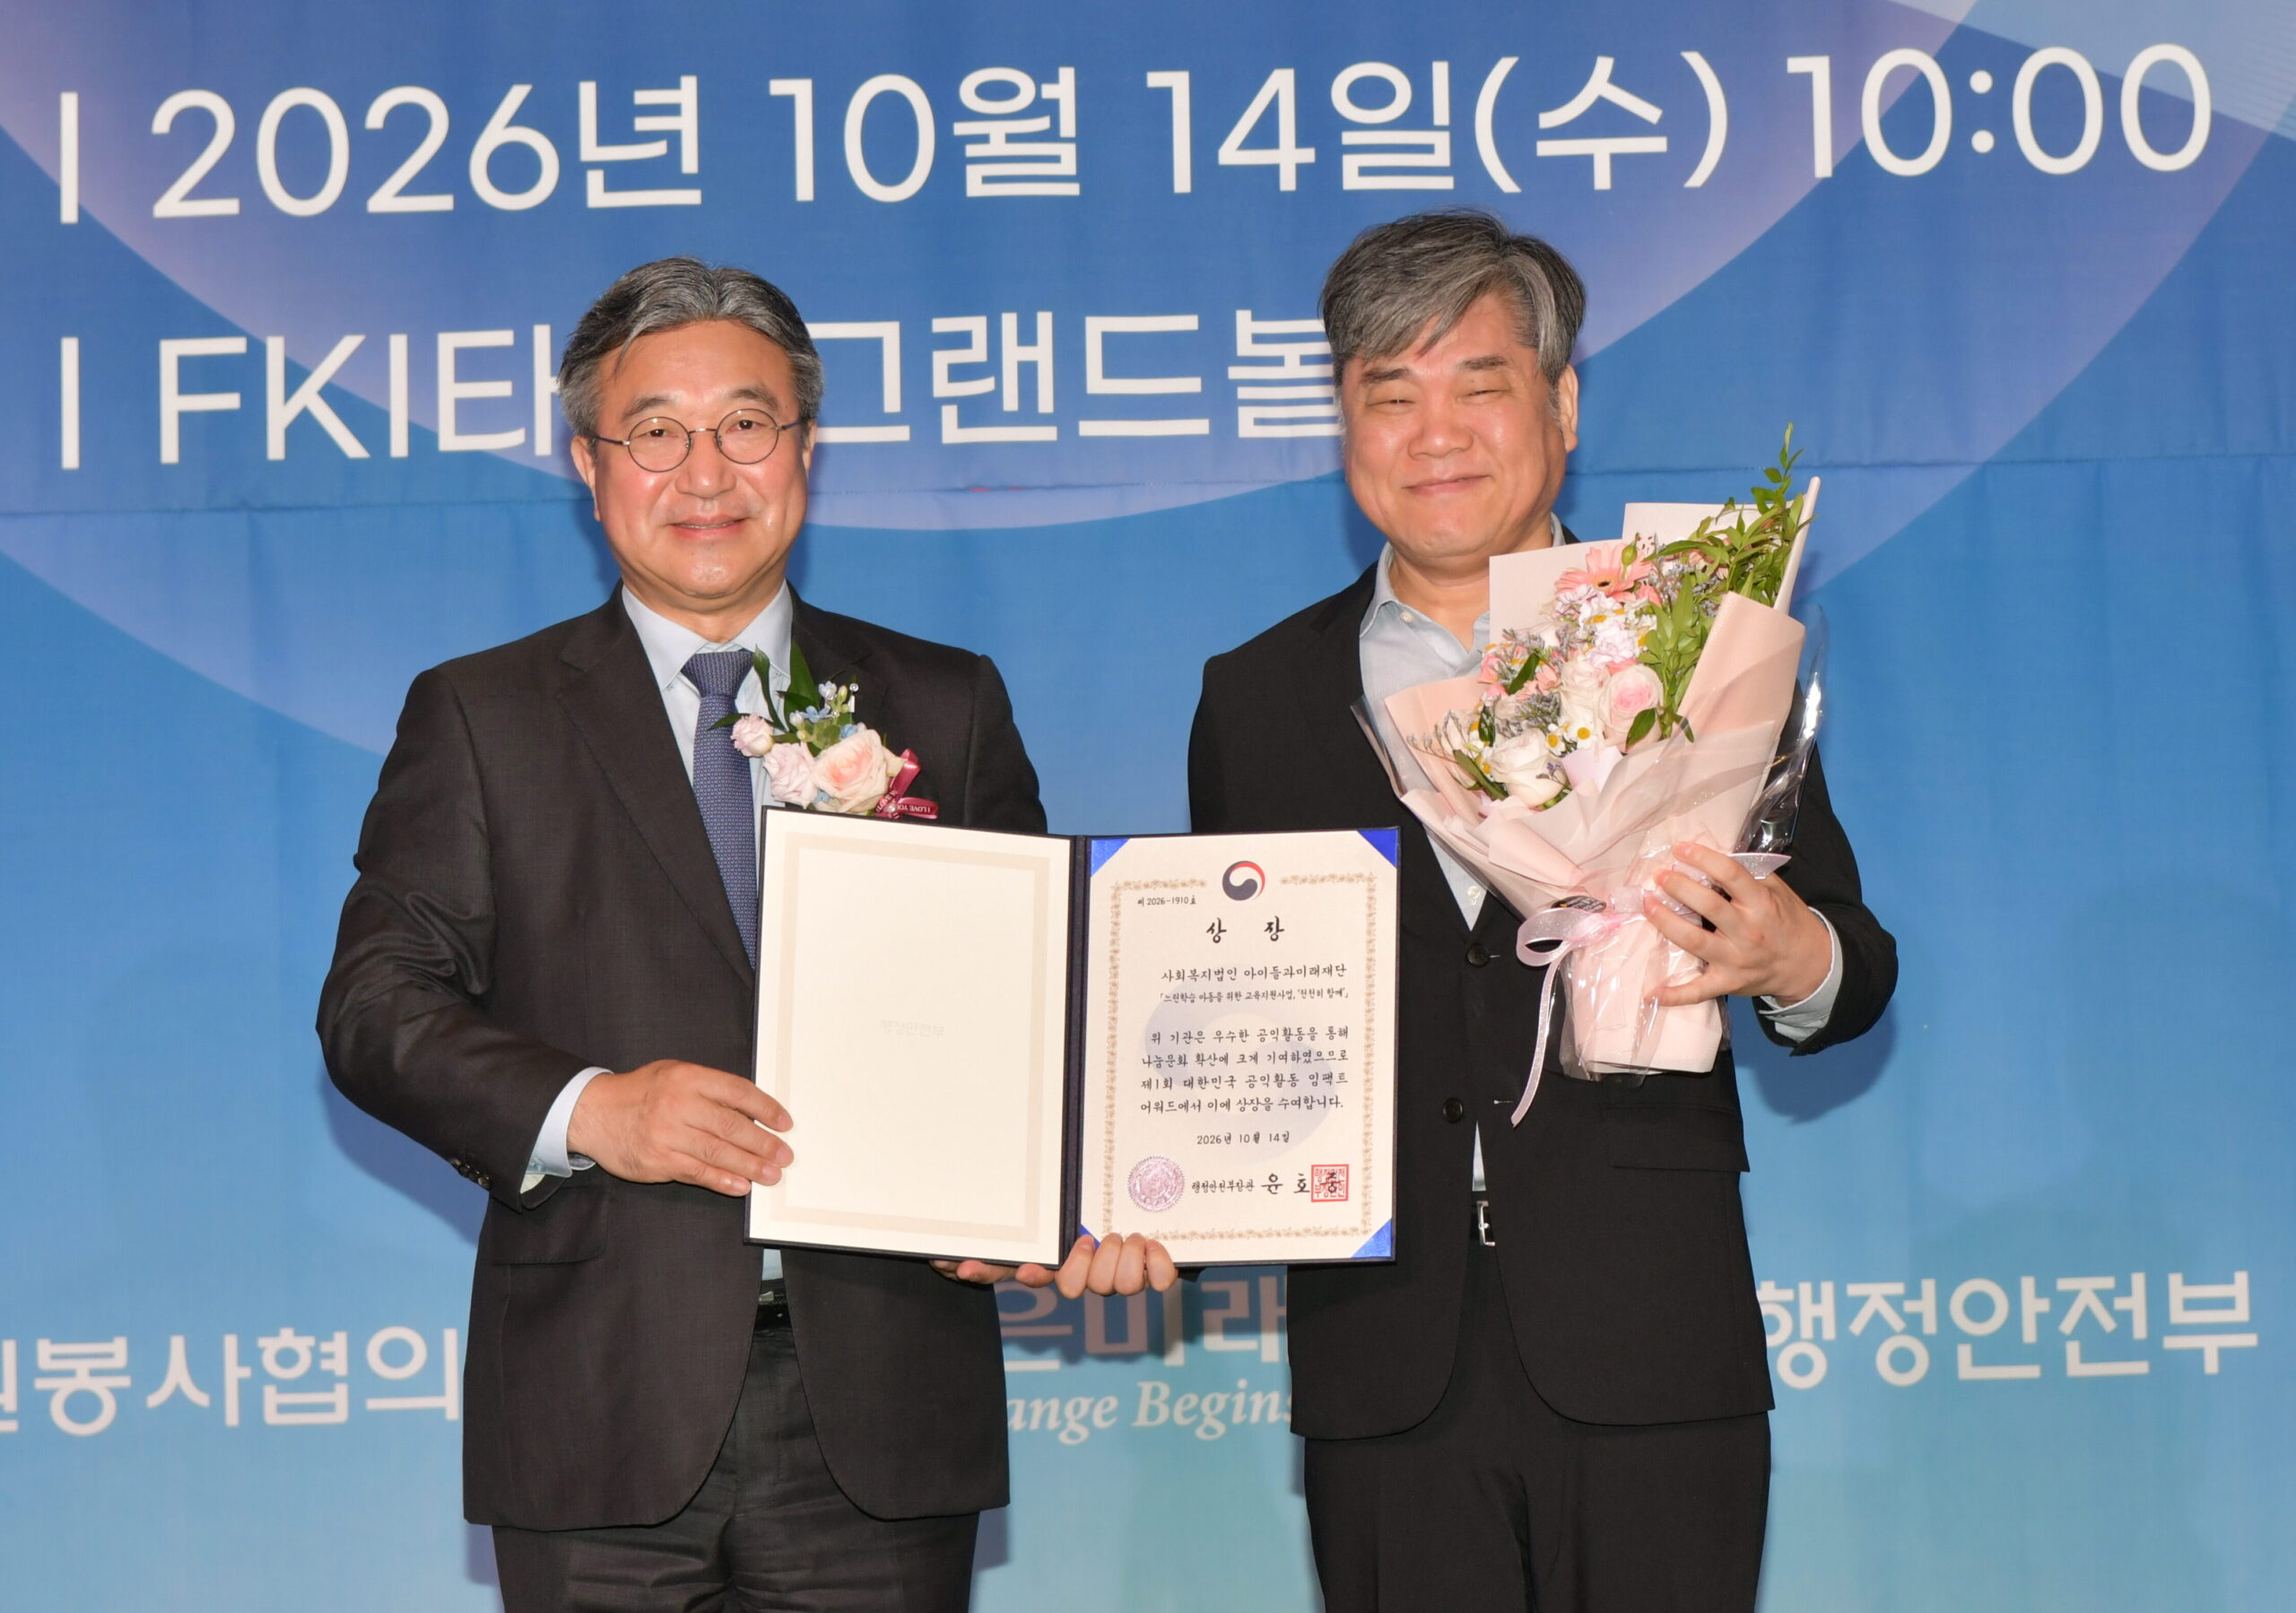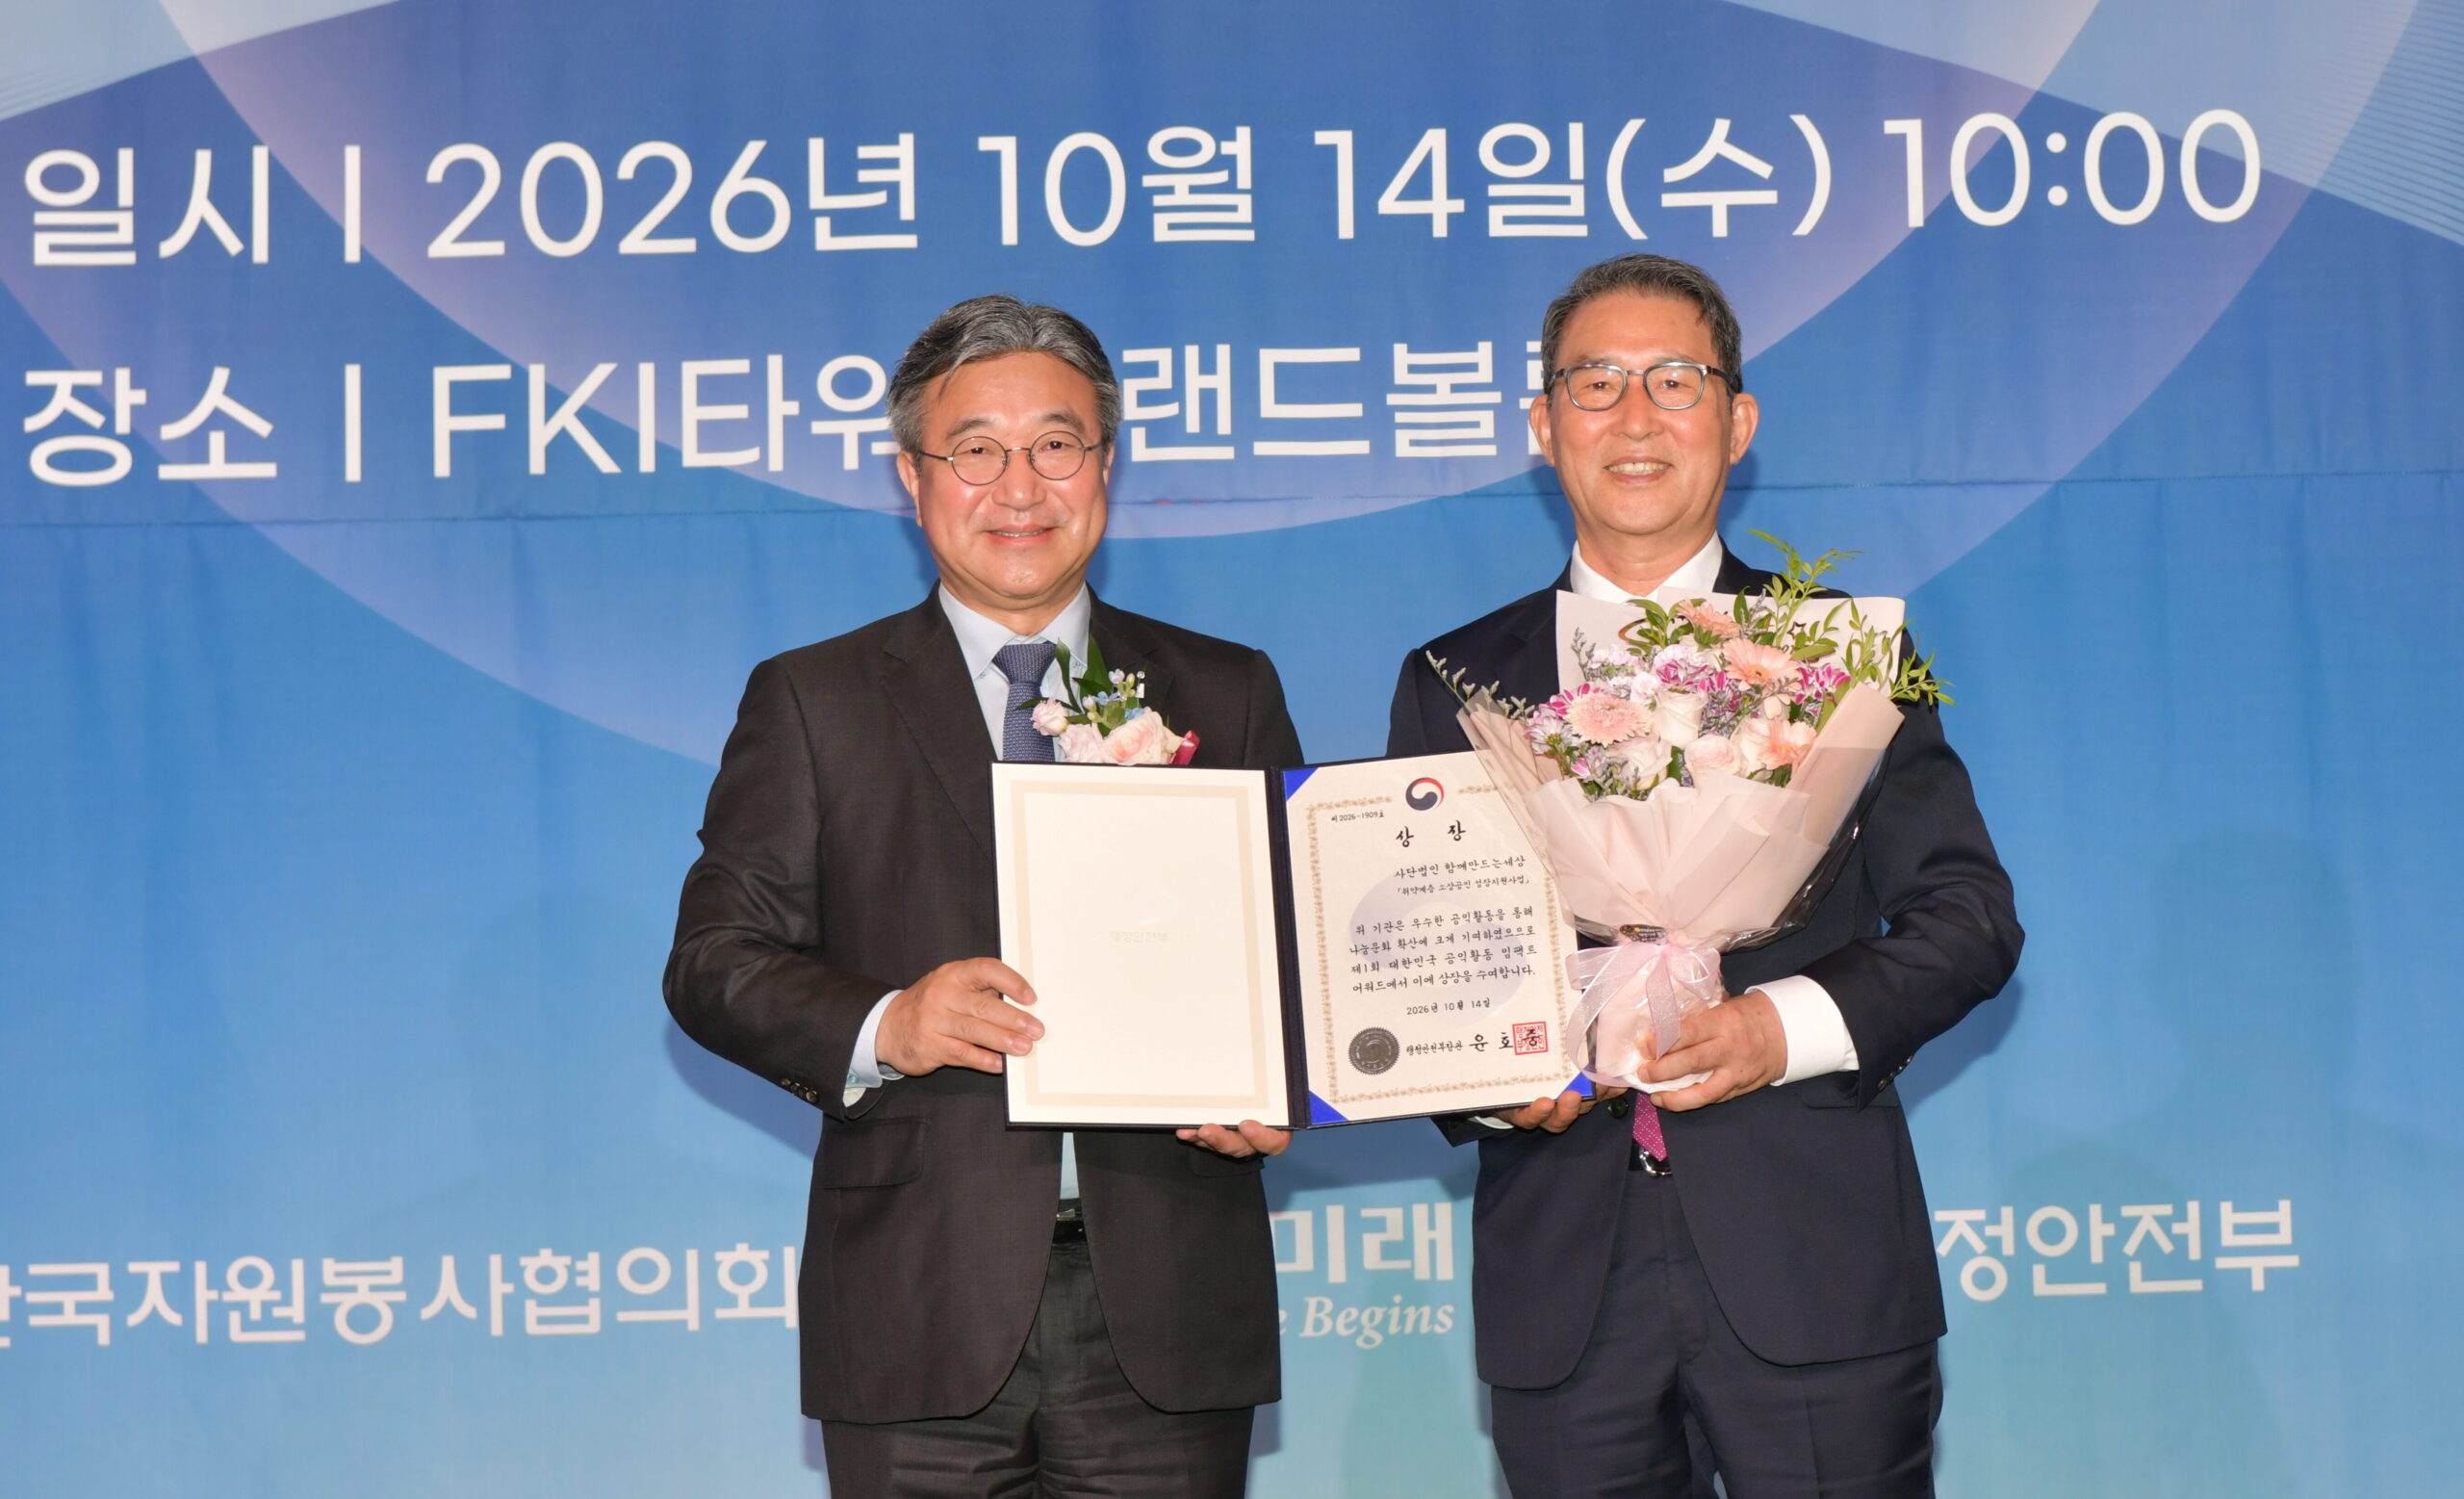
동천, ‘NPO, 사회연대경제조직 전담프로보노 변호사 매칭 법률지원사업’으로 행정안전부 장관상 수상
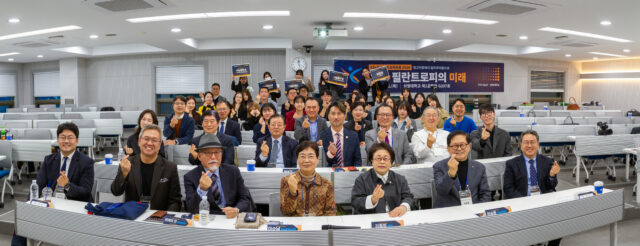
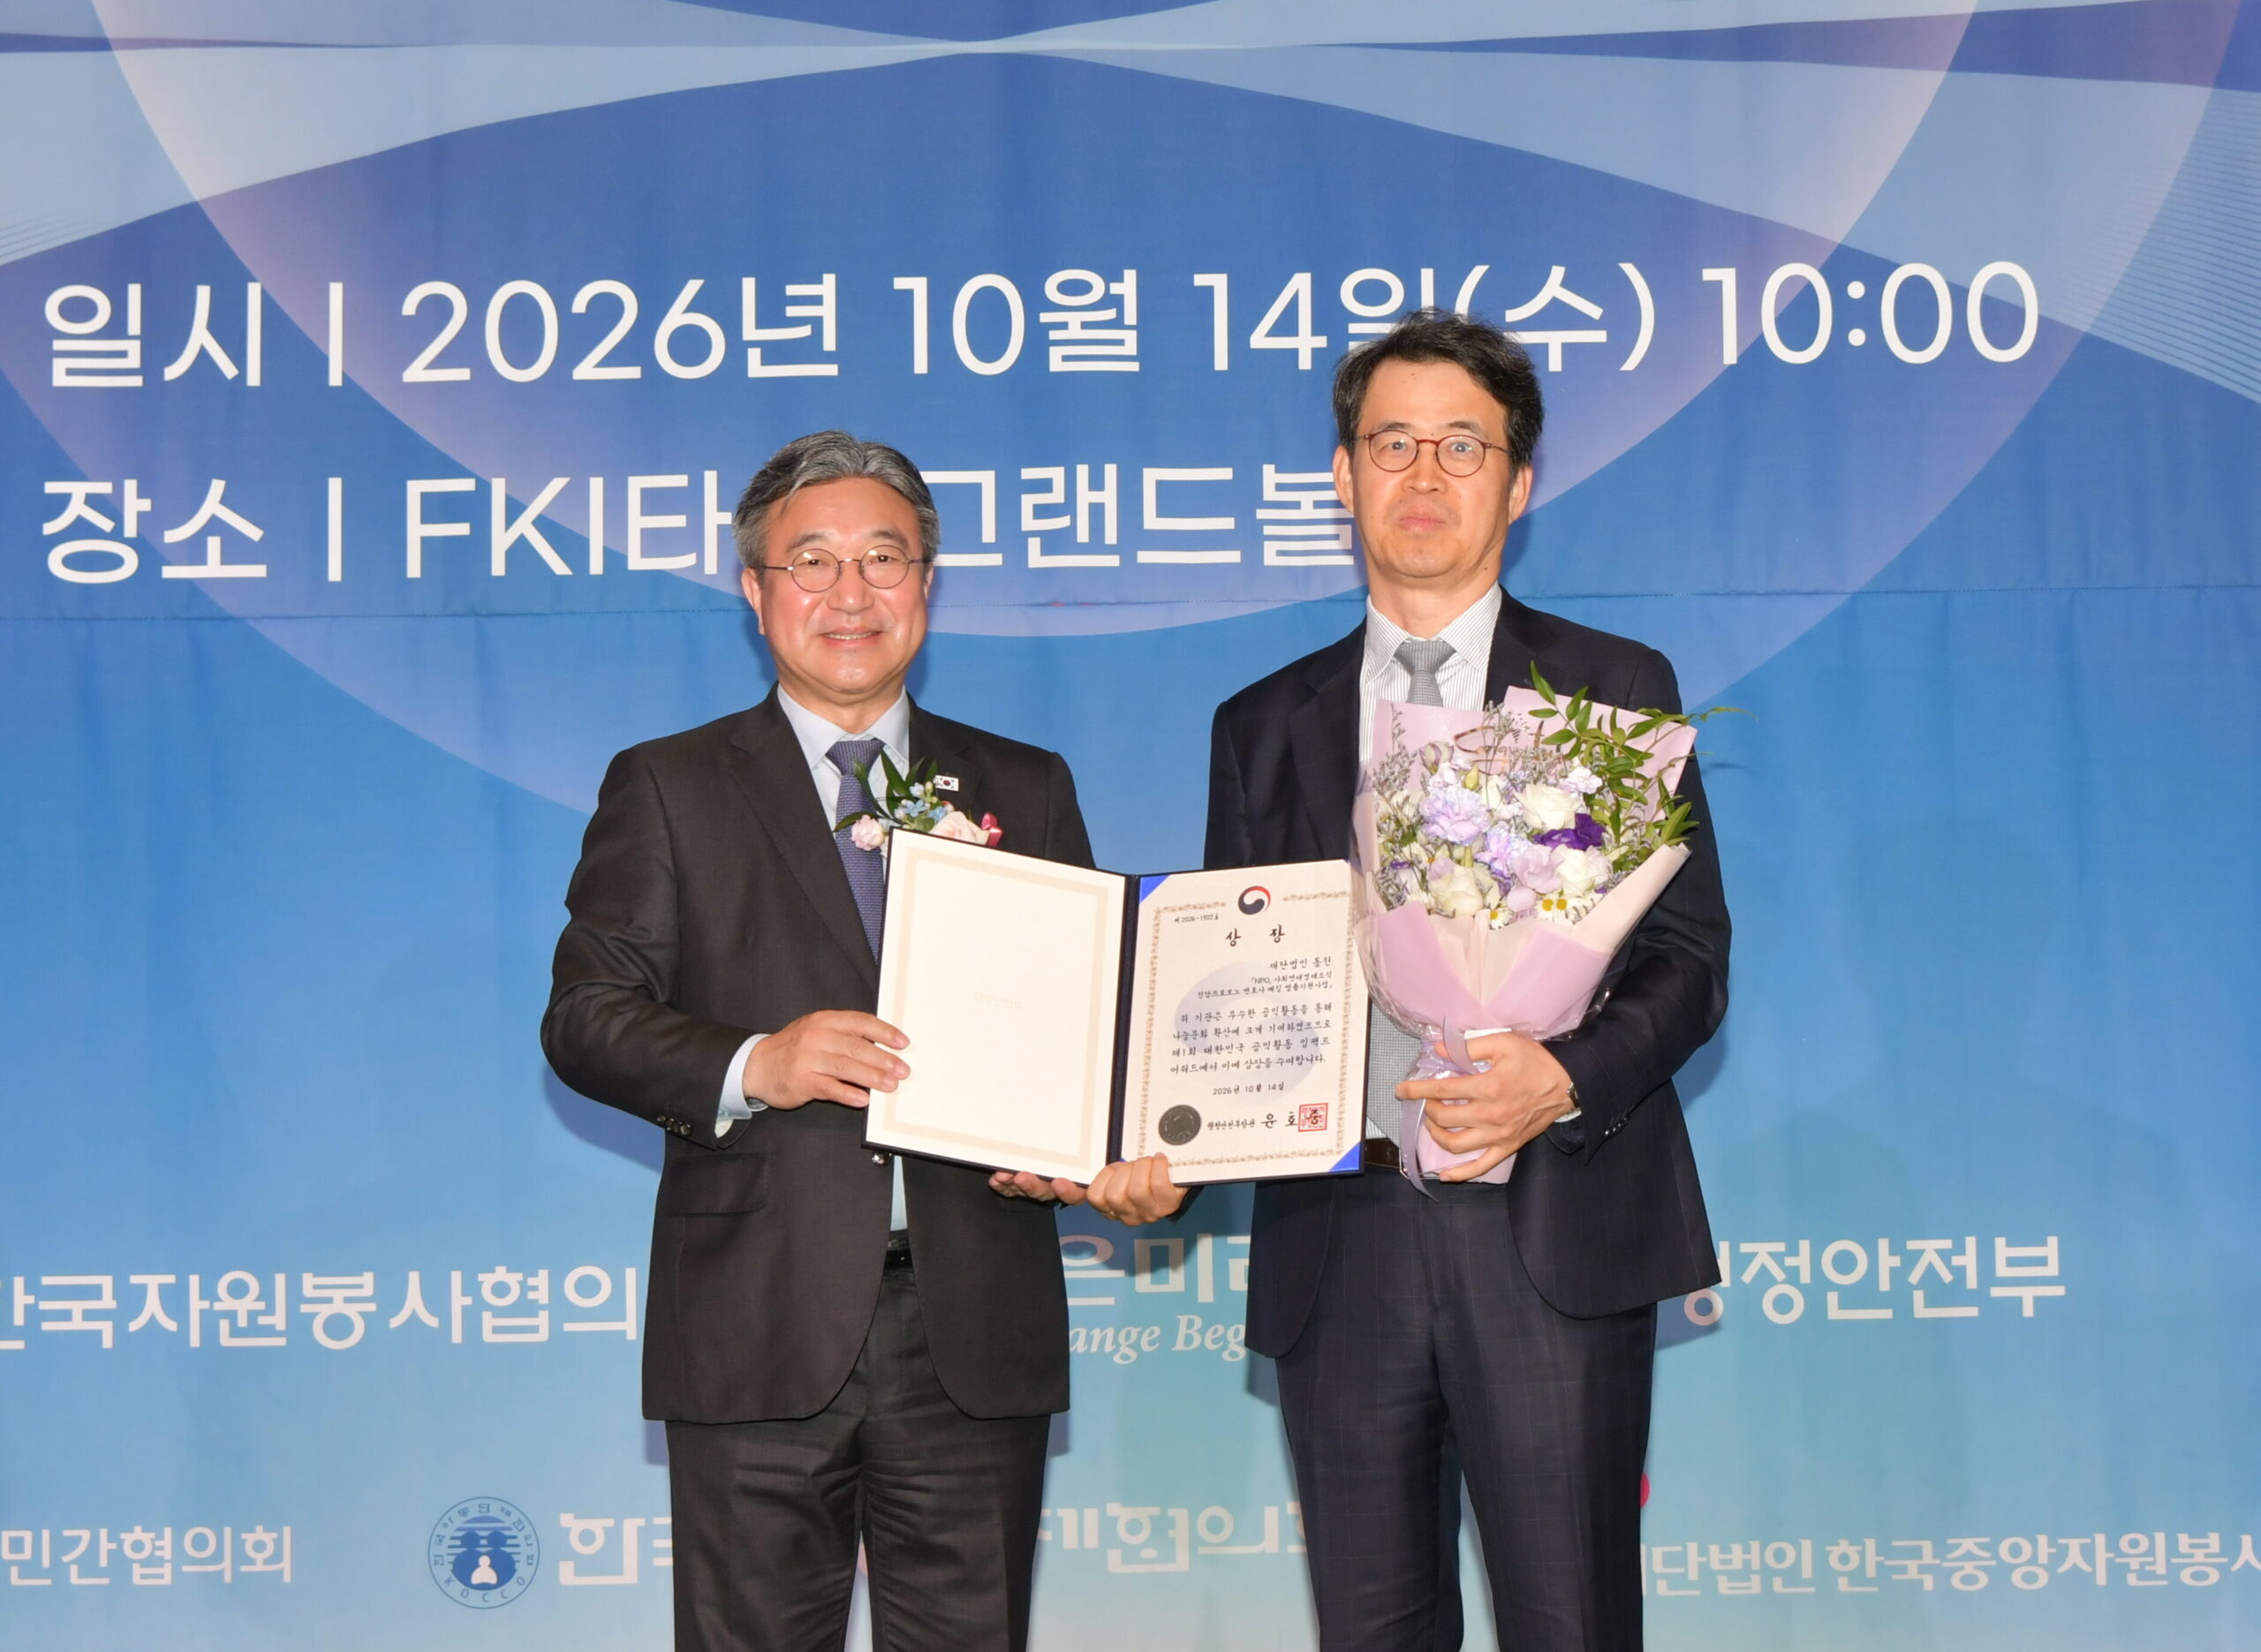
14일 서울 여의도 FKI타워 그랜드볼룸에서 열린 ‘제1회 대한민국 공익활동 임팩트 어워드’에서 재단법인 동천이 ‘NPO, 사회연대경제조직 전담프로보노 변호사 매칭 법률지원사업’ 프로젝트로 행정안전부 장관상을 수상했다. 올해 처음 마련된 대한민국 공익활동 임팩트 어워드는 기업의 사회공헌과 공익법인의 공익활동 가운데 사회문제 해결과 공동체 변화에 기여한 우수 사례를 발굴하는 시상이다. 이날 행사는 행정안전부와 한국자선단체협의회(이사장 황영기), 한국자원봉사협의회(상임대표 남영찬), 더나은미래(대표 김윤곤)가 공동 주최하고, iM금융그룹(회장 황병우)과 iM사회공헌재단(이사장 황병우)이 후원했다. 수상작으로는 사회복지, 국제개발, 문화예술, 교육, 기부문화 활성화, 자원봉사 활성화 등 6개 분야에서 총 31개 프로그램이 선정됐다. 금윤호 더나은미래 기자