인공지능(AI)을 악용한 해킹과 이에 따른 2차 피해 우려가 급증함에 따라 정부가 2단계 인증 설정과 비밀번호 교체 등 기본적인 보안 수칙 준수를 거듭 당부하고 나섰다.
개인정보보호위원회는 19일 일상에서 실천할 수 있는 개인정보 보호 수칙과 유출 시 대처 방안, 기업 및 기관이 이행해야 할 선제적 보안 조치 사항을 함께 안내했다.
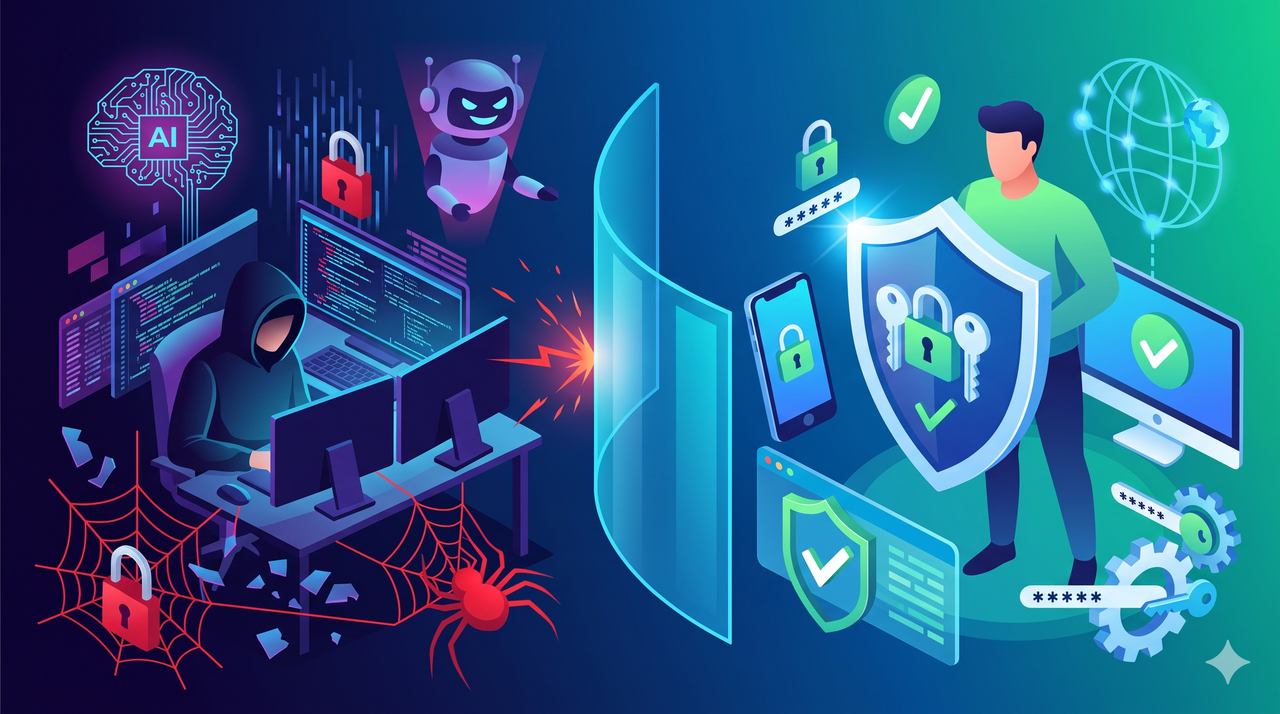
우선 개인 이용자는 미사용 계정을 정리하고 로그인 시 2단계 인증을 적극 설정해야 한다. 자주 찾지 않는 웹사이트는 탈퇴를 진행하고, 소셜네트워크서비스(SNS)에는 과도한 개인정보를 게시하지 않도록 유의할 필요가 있다.
이어 ‘털린 내 정보 찾기’와 같은 공공 서비스를 주기적으로 활용해 계정 유출이나 명의도용 여부를 점검할 것을 권고했다. 만약 특정 사이트의 비밀번호가 유출된 것으로 확인됐다면 동일한 비밀번호를 사용하는 다른 사이트의 계정 정보도 즉시 변경해야 한다. 출처가 불분명한 문자 메시지나 이메일에 첨부된 링크는 클릭하지 말고, 공식 홈페이지나 전용 앱을 통해 사실관계를 직접 확인하는 습관이 중요하다.
해킹이나 유출 피해가 의심될 때는 신속한 신고가 필수적이다. 개인정보 침해 발생 시에는 ‘개인정보 침해신고센터’를 찾고, 보이스피싱이나 스미싱 의심 사례는 경찰청 ‘전기통신금융사기 통합대응단’으로 제보해야 한다. 피싱 등으로 인한 금전적 손실이 우려되는 경우 즉시 경찰청이나 해당 금융사 고객센터에 연락해 계좌 지급정지를 요청해야 한다.
한편, 기업과 기관을 향한 보안 강화 지침도 제시됐다. 개인정보위는 ▲서버·NAS·네트워크 장비 및 소프트웨어 관리 현황과 개인정보 처리 유형 파악 ▲방치된 홈페이지·시스템·계정 삭제 및 불필요한 외부 접속 포트 차단 ▲외부 연계 API 관리 강화 및 접근 권한·조회 범위 최소화 ▲보안 조치 수시 점검 및 사고 대응체계 사전 구축 등을 강력히 권고했다.
이정렬 개인정보위 부위원장은 “개인정보 보호는 기업·기관의 책임있는 보호조치와 개인의 생활 속 실천이 함께해야 한다”며 “개인은 보호수칙을 실천하고, 기업·기관은 취약점을 미리 점검해 개인정보 유출과 2차 피해를 줄이는 데 힘써 주길 당부드린다”고 말했다.
구지훈 더나은미래 기자